警視庁、フランチャイズ企業14社にサイバー対策要請 個人情報の管理を再確認
警視庁は10月28日、フランチャイズ企業などを対象にサイバー対策セミナーを開催。協会会員14社に、保存期間を過ぎた個人情報の消去やシステムの適切な管理を求めた。
公開日
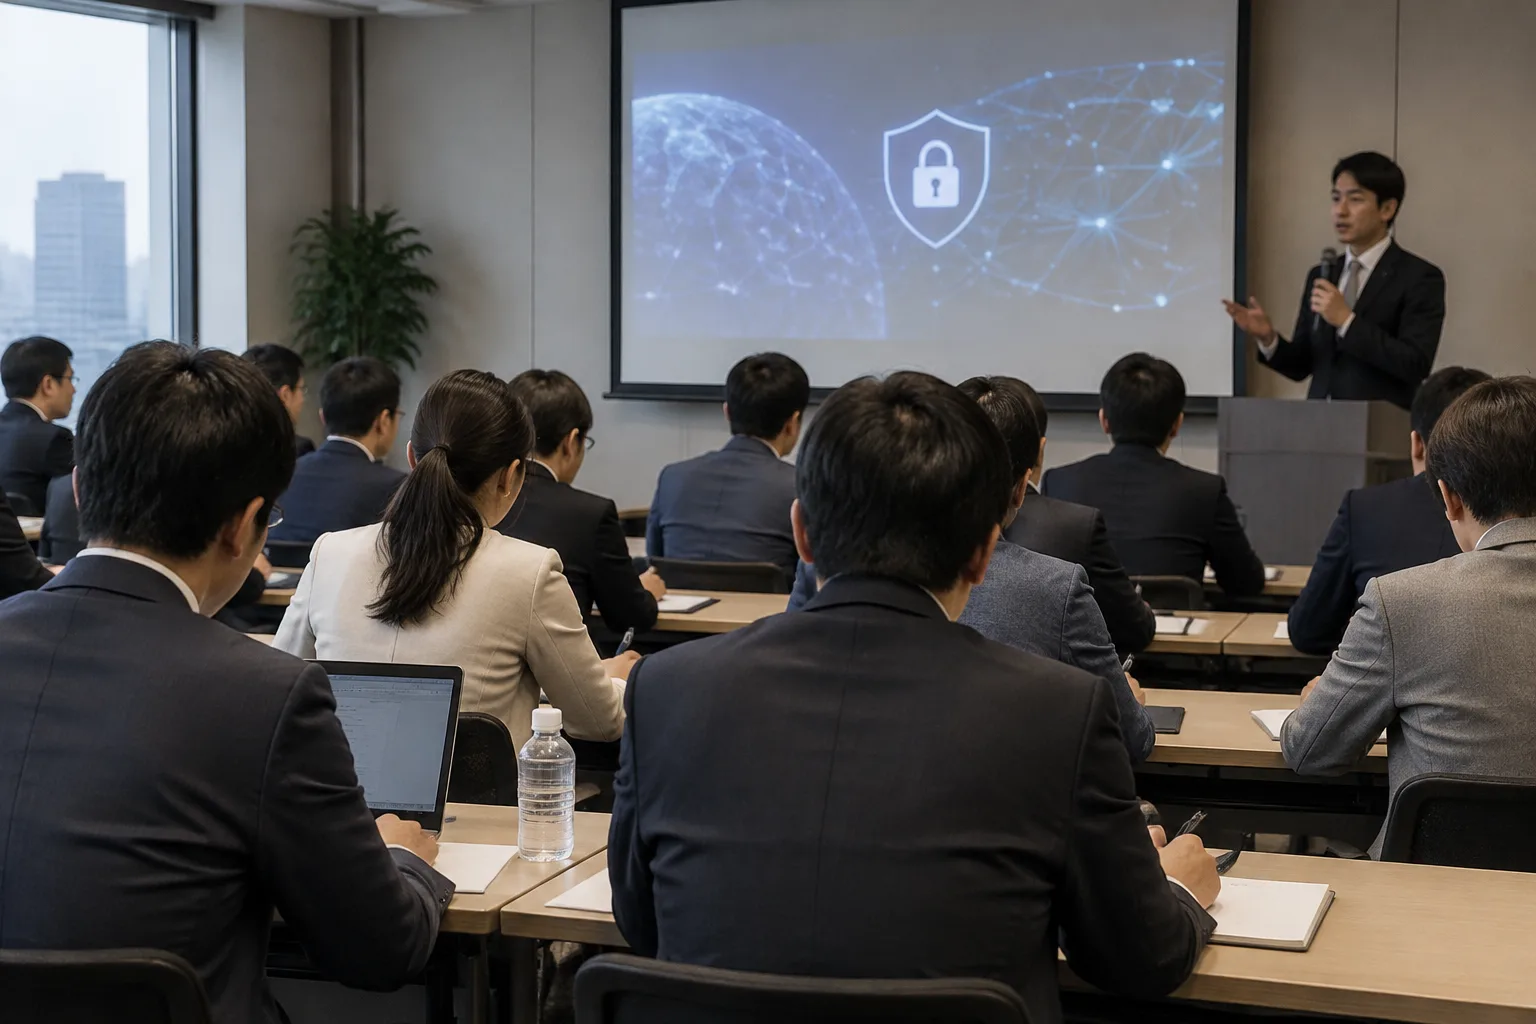
警視庁は2026年10月28日、フランチャイズ方式で飲食店を展開する企業などに向け、東京都内でサイバー対策のセミナーを開催した。時事通信によると、日本フランチャイズチェーン協会の会員企業14社が参加。個人情報の漏えいが相次ぐ中、企業の規模を問わず対策を進めるよう呼び掛けた。
規模を問わず標的になる可能性を指摘
セミナーで警視庁の担当者は、「業種や規模を問わず狙われる可能性がある」と注意を促した。大きな企業だけを対象とする問題ではなく、日々の情報管理を各社が点検する必要性を示した形だ。
今回の対象には、フランチャイズ方式で飲食店を展開する企業などが含まれる。参加したのは協会の会員企業14社であり、参加店舗数を示す数字ではない。また、この14社が情報漏えいの被害を受けたという発表でもなく、サイバー攻撃への備えを求めるセミナーとして開催された。
フランチャイズ・コミュニティにとって注目したいのは、企業の規模を理由に危険性を小さく見積もらないという点だ。本部や加盟店が自らの備えを考える際にも、「自社は狙われにくい」という想定を出発点にするのではなく、どのような情報を扱い、どう管理しているかを確認することが実務上の課題となる。
脆弱性の放置と委託先の感染に注意
担当者は、サイバー攻撃に利用されているとみられる人工知能(AI)の性能や特徴を解説した。説明はAIだけにとどまらず、システムの脆弱性を放置することや、業務委託先のウイルス感染などが情報漏えいの端緒になり得ると注意を促した。
ここで示されたのは、自社のシステムと業務委託先という二つの確認対象だ。社内で使う仕組みの管理に加え、外部に委ねている業務にも目を向ける必要がある。外部に業務を任せているという事実だけで、情報管理の確認を終えるべきではない。
本部や加盟店がこの注意喚起を点検に生かすなら、まず利用しているシステムと委託業務を整理する方法が考えられる。そのうえで、管理の担当者や問い合わせ先を確かめれば、問題が見つかったときに誰に確認するかを明確にできる。これは今回の注意喚起を踏まえた実務上の提案であり、セミナーで新たな統一手順が定められたということではない。
AIが攻撃に利用される可能性への理解と、既存システムの管理は、分けずに考えたい論点だ。新しい技術に関する情報を把握すると同時に、指摘された脆弱性を放置していないかなど、基本的な管理を見直すことが求められる。
保存期間を過ぎた個人情報は消去を
警視庁が具体的に求めた対策は、保存期間が過ぎた個人情報の消去と、システムの適切な管理だ。情報を守る仕組みだけでなく、保管している情報そのものを見直すことも要請に含まれている。
重要なのは、保有する個人情報を無条件に削除するという話ではなく、保存期間を過ぎた情報が対象である点だ。実務では、どの情報にどの保存期間が適用されるかを確認し、その期間を過ぎたものを整理するという順序で検討したい。保存期間の設定と実際の保管状況が一致しているかも、確認の対象となる。
フランチャイズ本部と加盟店で情報を扱う場合には、それぞれが管理する範囲を確かめることが、対応を進めるための一歩になる。例えば、誰が保存期間を確認し、誰が消去を実行するのかを整理しておけば、担当の認識が曖昧なまま作業が残る事態を避けるための備えになる。
今回の要請を受けて対策を検討する際は、まず現在の管理状況を把握したい。保存期間を過ぎた情報の有無、システムの管理状況、委託先に確認すべき事項を分けて整理すれば、注意喚起を具体的な点検項目につなげやすい。
本部と加盟店で確認事項を共有する機会に
今回のセミナーは、警視庁がフランチャイズ企業などに直接対策を呼び掛けた取り組みだ。内容の中心は、攻撃への警戒、漏えいの端緒となる要因の理解、そして個人情報とシステムの管理だった。
フランチャイズ・コミュニティでこの情報を共有する際は、注意喚起を伝えるだけでなく、それぞれの運営体制に照らして何を確認するかまで整理したい。本部が管理するもの、加盟店が管理するもの、委託先への確認が必要なものを区別することが、点検の出発点になる。
実務上のポイント: 保存期間を過ぎた個人情報が残っていないか、システムの管理担当が明確か、委託先への確認事項が整理されているか。この三点を本部と加盟店で確認する機会として、今回の注意喚起を活用したい。