Frigoriferi hackerati in Sicilia: il nodo franchising
Colpiti anche tre affiliati Arena e negozi Coop gestiti da Radenza. Per le reti, sicurezza degli impianti e responsabilità diventano centrali.
Pubblicato il
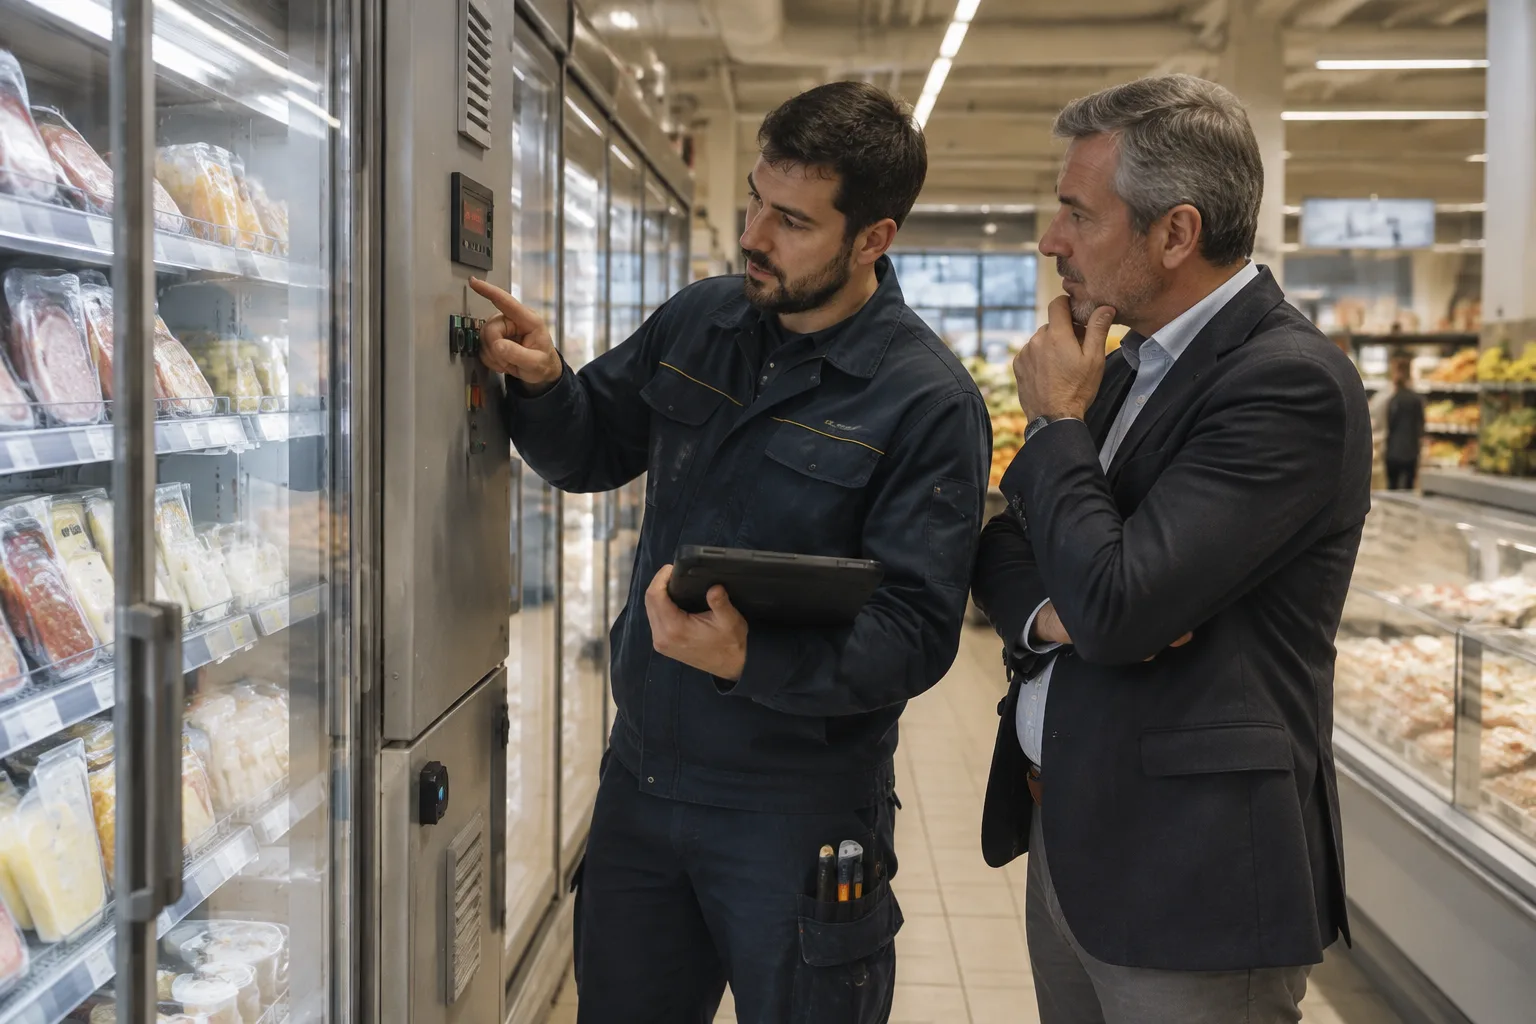
Gli attacchi informatici possono compromettere anche la catena del freddo. Nella notte tra il 1° e il 2 novembre 2026, i sistemi di telegestione dei banchi frigoriferi di una ventina di supermercati siciliani sono stati manomessi a distanza. Tra i punti vendita coinvolti figurano anche negozi in franchising: un episodio che porta al centro dell’attenzione della comunità del franchising il rapporto tra regole della sede, gestione degli impianti e responsabilità operative degli affiliati.
L’attacco ai sistemi di refrigerazione
Secondo quanto riportato da L’Express Franchise Italia il 4 novembre, gli aggressori hanno agito sui sistemi che consentono di controllare a distanza gli impianti frigoriferi. Hanno avviato i cicli di sbrinamento e modificato i parametri di funzionamento, interrompendo la catena del freddo.
In alcuni casi le temperature hanno raggiunto i 50 gradi. Prodotti freschi e surgelati sono così finiti tra i rifiuti. Il danno descritto riguarda dunque direttamente la merce e il funzionamento delle attrezzature, non soltanto l’accesso a informazioni o la disponibilità dei sistemi informatici.
Tra i supermercati colpiti vengono indicati punti vendita Coop, alcuni Conad e tre affiliati del Gruppo Arena, aderente a VéGé. Dopo gli attacchi, l’Agenzia per la Cybersicurezza Nazionale ha diramato un avviso agli operatori della distribuzione.
Il meccanismo dell’attacco evidenzia una questione concreta: quando un impianto essenziale è controllabile da remoto, la protezione di quell’accesso diventa parte della continuità operativa del negozio. Nel caso siciliano, la manomissione digitale ha avuto conseguenze fisiche sui prodotti conservati.
Arena: tre affiliati coinvolti e regole non pienamente adottate
Per il Gruppo Arena, l’impatto riportato resta circoscritto a tre punti vendita in franchising, rispetto a una rete complessiva di circa 200 negozi. L’amministratore delegato Giovanni Arena, anche delegato di Federdistribuzione per la Sicilia, ha indicato che i tre esercizi non avevano adottato fino in fondo le regole di sicurezza fissate dalla sede.
È un passaggio rilevante per le relazioni tra affiliante e affiliato. La presenza di indicazioni centrali, infatti, va distinta dalla loro effettiva applicazione nel singolo punto vendita. Il caso invita a considerare entrambi gli aspetti quando si valuta la protezione delle attrezzature connesse.
Le informazioni riportate non consentono di attribuire specifiche responsabilità contrattuali né di ricostruire quali singole misure fossero rimaste inattuate. Non sarebbe quindi corretto trasformare la dichiarazione sull’adozione incompleta delle regole in una conclusione sulle responsabilità economiche del danno.
Per le reti, la domanda pratica è piuttosto come verificare che le procedure condivise siano comprese, applicate e mantenute nel tempo, anche quando la gestione quotidiana degli impianti è affidata al negozio affiliato.
Radenza: denuncia e negozi operativi
Sul fronte Coop, i punti vendita coinvolti sono gestiti dal gruppo Radenza, master franchisee di Coop Alleanza 3.0 in Sicilia, con circa 300 punti vendita. Il direttore generale Giuseppe Spadaro ha confermato attacchi in almeno tre negozi a Catania e uno a Palermo, scattati intorno alle quattro del mattino.
Il gruppo ha presentato denuncia alla polizia postale e avvisato l’Agenzia per la Cybersicurezza Nazionale. Al momento delle informazioni pubblicate, la quantificazione dei danni era ancora in corso: non è quindi disponibile una cifra da associare alle perdite subite.
Radenza ha inoltre rassicurato i clienti attraverso i propri canali, comunicando che i negozi restano aperti e operativi. La continuità dell’apertura e la valutazione economica dell’accaduto sono due elementi distinti: il mantenimento del servizio non equivale all’assenza di danni, che il gruppo sta ancora misurando.
Le verifiche utili per affilianti e affiliati
Per la comunità del franchising, l’episodio suggerisce di inserire gli impianti connessi tra i temi da esaminare nel rapporto di affiliazione. Non si tratta di annunciare nuovi obblighi normativi o modifiche contrattuali già adottate, ma di individuare le domande da affrontare prima di un’emergenza.
Chi autorizza gli accessi remoti? Chi decide e sostiene gli aggiornamenti? Come viene verificata l’applicazione delle procedure della sede? E chi deve essere avvisato quando una temperatura anomala segnala un possibile malfunzionamento o una manomissione?
Sono verifiche organizzative da concordare tra le parti, senza presumere che tutti i contratti prevedano la stessa ripartizione di compiti e costi. Il caso siciliano mostra perché la sicurezza informatica meriti attenzione anche nelle attività apparentemente più lontane dai dati.
Indicazione pratica: affilianti e affiliati possono partire da una verifica congiunta di accessi remoti, aggiornamenti e referenti d’emergenza degli impianti frigoriferi, chiarendo per iscritto chi deve intervenire e con quali procedure.